SSH密钥登录是VPS运维中首选的安全登录方式,相比密码登录,它可以抵御暴力破解,不用记忆复杂密码,也是服务器安全加固的基础操作。很多新手不清楚密钥生成、上传、配置步骤,下面从密钥生成、公钥部署、安全设置三个部分详细讲解。
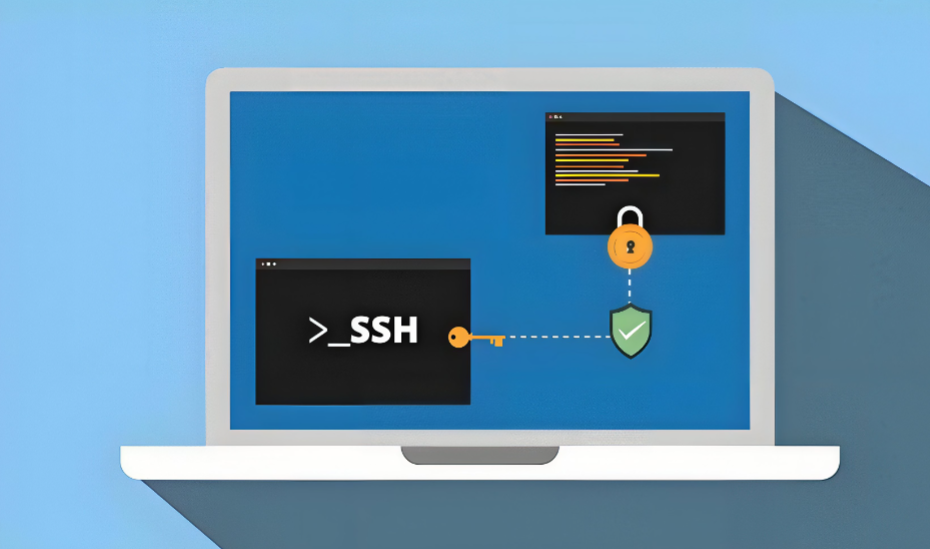
一、本地生成SSH密钥对
密钥分为公钥和私钥,公钥放到VPS服务器上,私钥保存在你本地电脑,二者配对才能登录,私钥切记不要外泄。
Windows用户可以使用Xshell、FinalShell、GitBash或者PowerShell;Mac、Linux终端直接操作。执行命令:`ssh-keygen-ted25519`,ed25519算法安全性更高,优先推荐。如果老旧客户端不支持,可改用`ssh-keygen-trsa-b4096`。
执行过程中,会提示设置密钥保存路径,默认回车即可;还可以设置私钥密码,设置之后每次使用私钥登录需要输入这个密码,进一步提升安全。生成完成后,会得到两个文件:私钥`id_ed25519`、公钥`id_ed25519.pub`。
二、上传公钥到VPS并配置
生成密钥之后,需要把公钥内容上传到服务器的授权文件里。最简单的一键上传命令:`ssh-copy-idroot@服务器IP`,输入一次服务器密码,工具会自动把公钥写入`~/.ssh/authorized_keys`文件。
如果环境不支持ssh-copy-id,就手动复制`.pub`里面全部内容,登录VPS,编辑`~/.ssh/authorized_keys`,粘贴进去。这里要注意权限问题,权限过大会导致密钥登录失效:执行`chmod700~/.ssh`、`chmod600~/.ssh/authorized_keys`。
文件配置完成后,新开一个终端窗口测试密钥登录:`sshroot@服务器IP`,确认可以正常连上服务器,**不要关掉当前已登录会话**,防止配置出错无法进入服务器。
三、关闭密码登录,加固安全防护
密钥登录测试成功之后,就可以关闭SSH密码认证,杜绝密码爆破风险。编辑SSH配置文件:`vi/etc/ssh/sshd_config`。
找到配置项修改:`PasswordAuthenticationno`,关闭密码登录;`PubkeyAuthenticationyes`,开启密钥验证;`ChallengeResponseAuthenticationno`。修改保存后,重启ssh服务,CentOS命令`systemctlrestartsshd`,Ubuntu/Debian用`systemctlrestartssh`。
日常注意事项:私钥妥善备份,不要上传到网盘、发给其他人;更换本地电脑时,导出私钥或者重新生成密钥;如果需要多台设备登录,可以追加多条公钥到authorized_keys,不要共用私钥。同时建议修改SSH默认22端口,搭配防火墙策略,安全等级更高。
总结
SSH密钥登录核心流程就是本地生成密钥对、上传公钥到VPS、验证连通后关闭密码登录。它依靠非对称加密,相比密码方式安全性提升很多,是所有VPS建站运维的必做加固项。操作关键点:一定要先测试密钥能正常登录,再关闭密码登录,避免自己被挡在服务器外面;优先选用ed25519密钥算法,严格管控私钥,做好权限配置,从源头减少SSH暴力破解风险。
文章名称:《如何使用SSH密钥登录VPS?》
文章链接:https://www.idc500.com/12255.html
【声明】:优云主机测评 仅分享信息,不参与任何交易,也非中介,所有内容仅代表个人观点,均不作直接、间接、法定、约定的保证,读者购买风险自担。一旦您访问优云主机测评 ,即表示您已经知晓并接受了此声明通告。
【关于安全】:任何 IDC商家都有倒闭和跑路的可能,备份永远是最佳选择,服务器也是机器,不勤备份是对自己极不负责的表现,请保持良好的备份习惯。